Infrastructure maison
Un serveur d’occasion transformé en infrastructure complète, avec virtualisation, conteneurs, stockage redondant et accès distant sécurisé.
- Infrastructure & réseau
- Cybersécurité
Le contexte
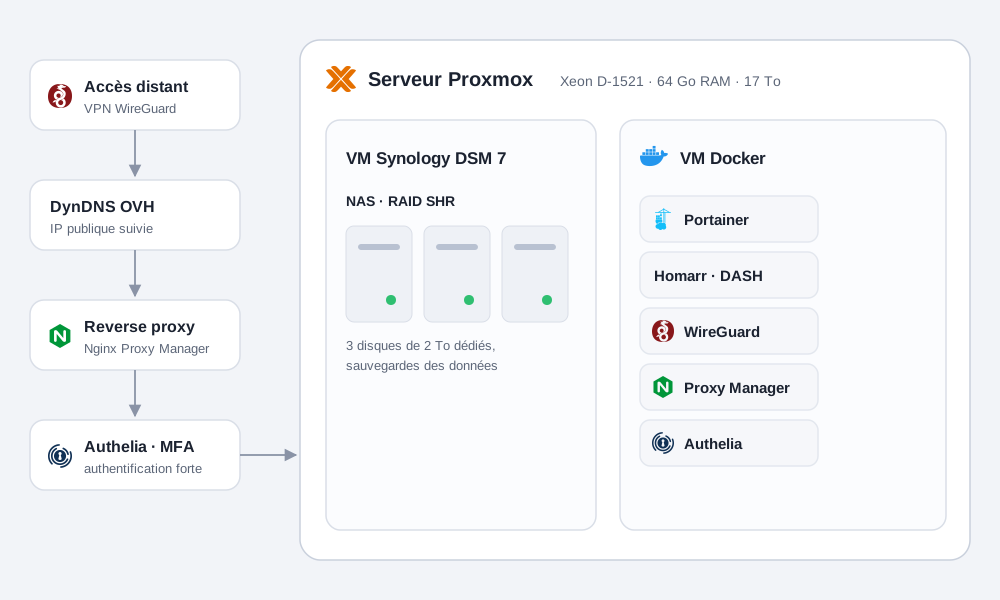
Je voulais un terrain d’apprentissage qui ressemble à une vraie infrastructure, pas à des TP isolés : stockage, virtualisation, services et accès distant. Point de départ : un serveur Xeon D-1521 d’occasion, avec 64 Go de RAM et 17 To de disques, acheté 350 €.
Ce que j’ai fait
- Proxmox comme socle, pour isoler chaque service dans sa machine virtuelle et en créer de nouvelles à la volée pour mes tests.
- Synology DSM 7 en machine virtuelle, sur des disques physiques retirés à Proxmox pour lui être dédiés, en RAID SHR : la protection d’un RAID 5 sans gaspiller l’espace de disques de tailles différentes.
- Docker et Portainer pour déployer les services, et Homarr comme page d’accueil, avec authentification, découverte automatique et supervision légère.
- WireGuard pour accéder à l’infrastructure à distance.
- Puis une exposition maîtrisée : DynDNS chez OVH pour suivre l’adresse IP publique, Nginx Proxy Manager comme reverse proxy, et Authelia pour imposer une authentification forte devant les services.
Le résultat
Une infrastructure qui tourne au quotidien, que je documente (33 pages pour la première partie), avec ses défauts identifiés et leurs corrections planifiées.
Ce que j’en retiens
Exposer un service, c’est accepter que tout Internet vienne frapper à la porte. J’ai appris à repérer moi-même ces risques, comme une interface VPN accessible à tout le réseau ou des services sans authentification, et à les corriger avant d’ouvrir plus grand.